Was ist ein MCP-Server? Verständlich erklärt
Was Host, Client und Server im Model Context Protocol tun, warum MCP überall auftaucht, welche Risiken real sind und wie du einen MCP-Server sicher anbindest.
Ein MCP-Server ist die Standard-Schnittstelle, mit der KI-Anwendungen auf Werkzeuge und Daten zugreifen. Anthropic hat das Model Context Protocol Ende 2024 als offenen Standard veröffentlicht; ein MCP-Server stellt Werkzeuge, Ressourcen und Workflows bereit, ein MCP-Client (Claude, ChatGPT, Coding-Agents, n8n) ruft sie auf. Der Verbindungscode wird einmal gebaut und funktioniert mit jedem MCP-fähigen Client
MCP taucht seit 2025 in fast jeder KI-Produktankündigung auf - als Feature-Zeile, als Integrationsformat, als buzzwordkompatibler Anhang. Dahinter steckt ein einfaches technisches Konzept, das sich in wenigen Minuten verstehen lässt. Dieser Artikel erklärt, was ein MCP-Server wirklich ist, warum die Branche ihn übernommen hat und worauf du beim Anbinden achten solltest.
Warum MCP entstanden ist
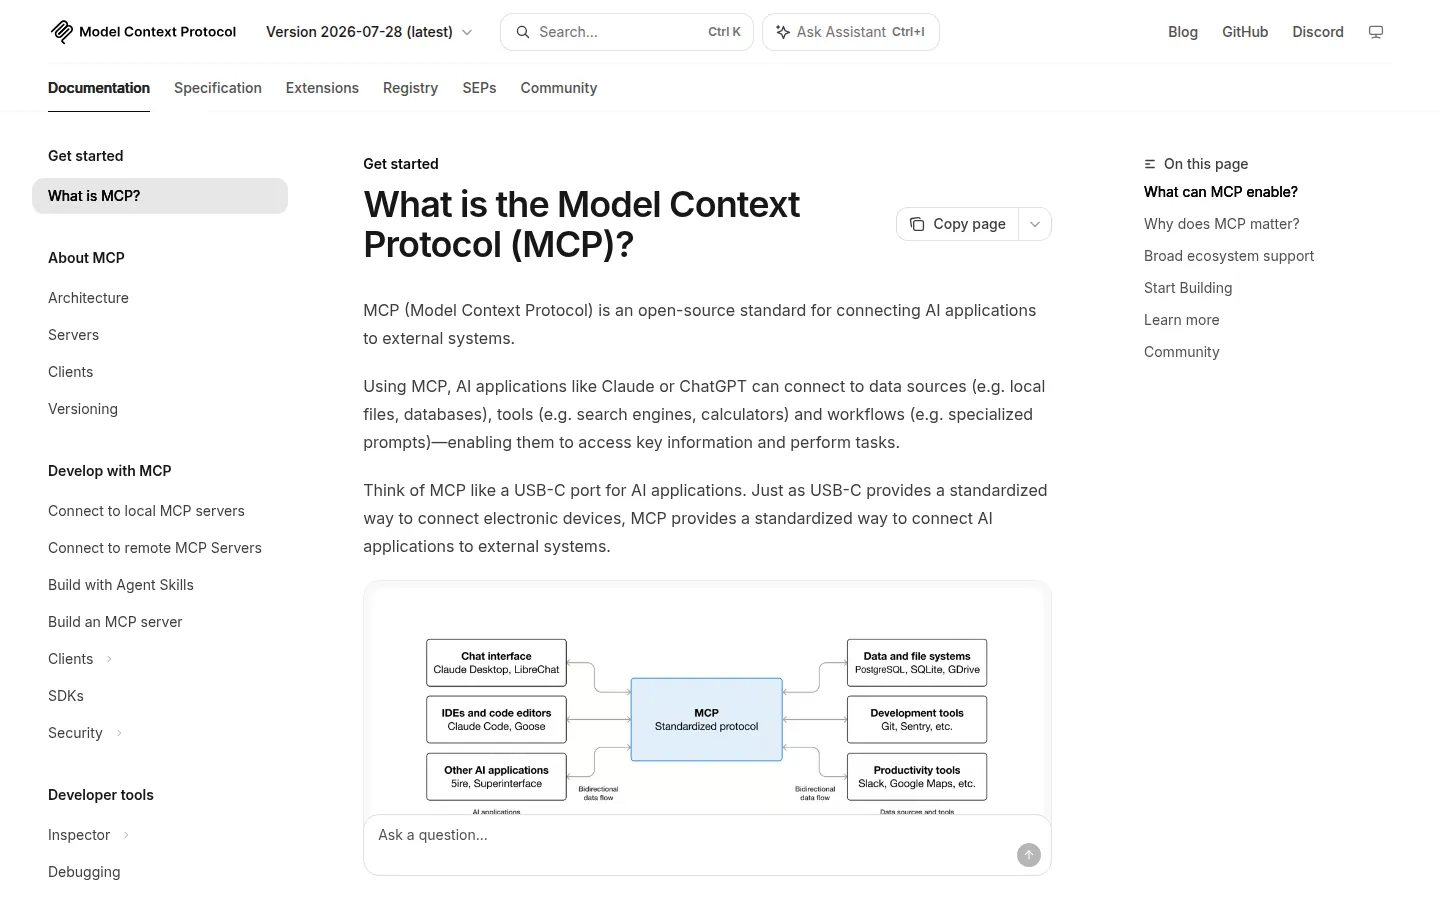
Vor MCP war die Standardlösung für "KI soll auf meine Daten zugreifen" eine individuelle Integration: für jeden Client ein eigenes Plugin, für jede Datenquelle ein eigener Adapter. Anthropic beschrieb das Problem bei der Vorstellung des Protokolls so: "Every new data source requires its own custom implementation, making truly connected systems difficult to scale" - MCP solle "a universal, open standard for connecting AI systems with data sources" sein [1]. Die offizielle Dokumentation definiert es nüchtern als "open-source standard for connecting AI applications to external systems" - Datenquellen, Werkzeuge und Workflows eingeschlossen [2].
Technisch folgt MCP einer Client-Host-Server-Architektur: Der Host ist die KI-Anwendung (Claude Desktop, ein Coding-Agent, eine Automatisierungsplattform), er verwaltet einen Client pro Server-Verbindung, und der Server liefert Werkzeuge, Ressourcen und Prompt-Vorlagen über JSON-RPC [3]. Die Protokollversion 2026-07-28 machte MCP vollständig zustandslos - jeder Request trägt seine eigene Protokollversion und Fähigkeiten mit sich; heise nennt diese Revision "den tiefsten Eingriff in MCP seit" dem Start [3][4].
Warum das Format sich trotzdem durchsetzt, hat drei Gründe:
- Einmal bauen, überall nutzen. Ein MCP-Server funktioniert mit jedem MCP-fähigen Client - die Doku listet Claude, ChatGPT, VS Code, Cursor und viele andere als unterstützende Clients [2].
- Ein neutraler Standard statt Herstellereigentum. Ende 2025 wurde MCP in die neue Agentic AI Foundation überführt - die Community hat das als Schritt zur Neutralität gelesen [5].
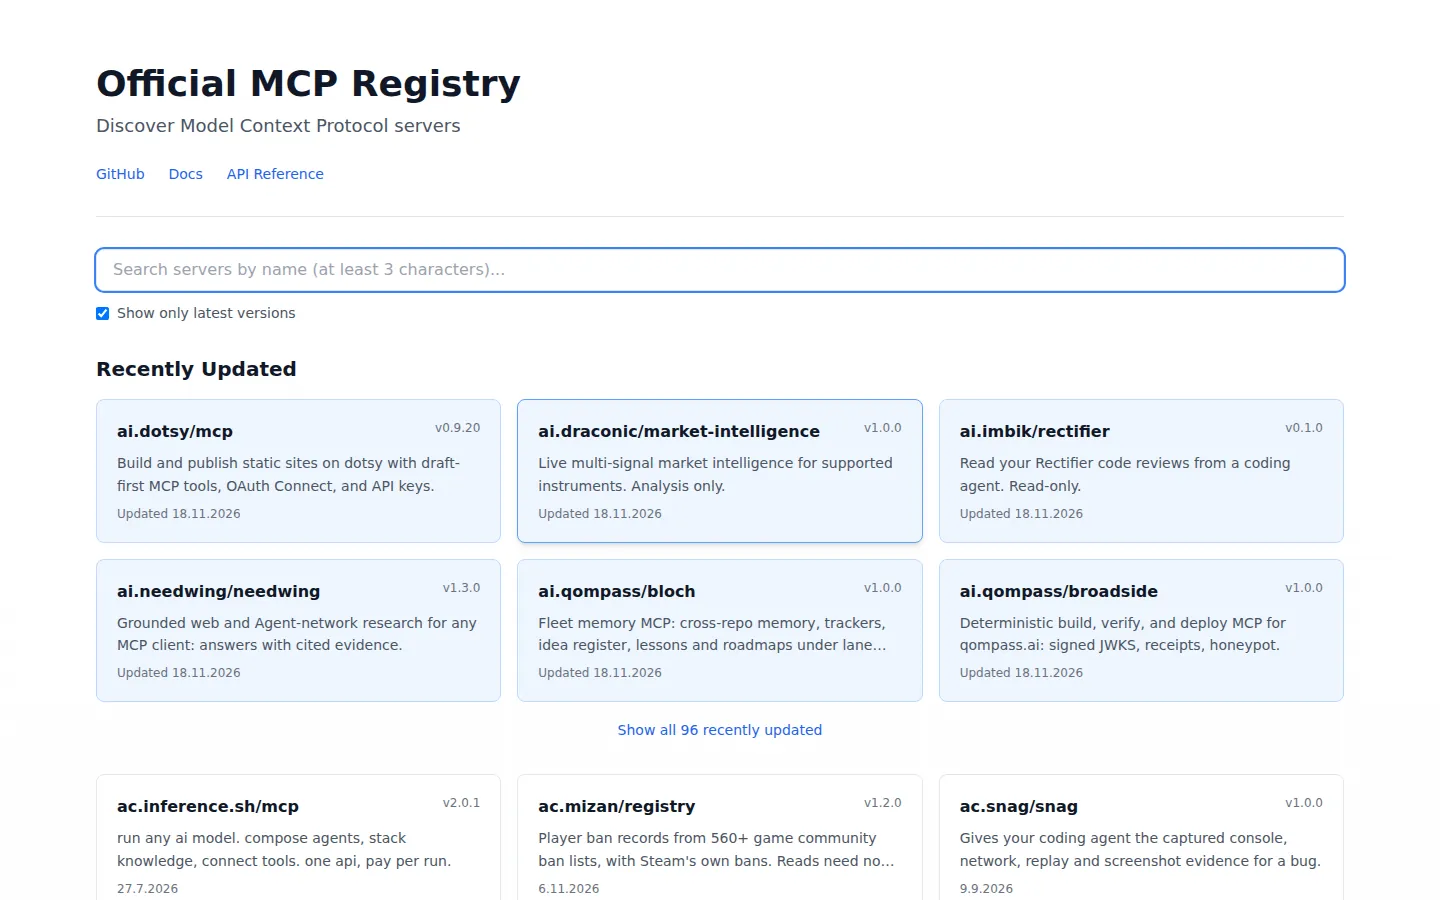
- Das Ökosystem ist eingezogen. Offizielles Referenz-Repository mit Servern für Dateisystem, Git, Datenbanken und Browser-Automation [6], ein offizielles Verzeichnis (Registry) für community-Server [7], und der deutsche Tech-Presse-Ticker der letzten Monate liest sich wie eine Integrationsliste: Datenbank-Tooling bei Google, Safari-Integration bei Apple, Praxis-Anleitungen in Computerwoche und heise [4][8].
So funktioniert MCP - Schritt für Schritt
1. Die drei Rollen auseinanderhalten
Der Host ist deine KI-Anwendung. Er entscheidet über Berechtigungen und Einwilligungen - die Spezifikation nennt das explizit als Host-Pflicht: "Enforces security policies and consent requirements" [3]. Der Client ist die Verbindung Host-zu-Server, einer pro Server. Der Server ist das Programm, das Werkzeuge anbietet. Wenn du "MCP-Server installierst", installierst du die dritte Rolle; wer den Server kontrolliert, kontrolliert, was der Agent aufrufen kann.
2. Verbindung wählen: lokal oder fern
Lokale Server laufen als Kindprozess über stdio - schnell, aber mit den Rechten deines Nutzerkontos. Ferne Server laufen über HTTP oder WebSocket, meist mit OAuth-2.1-Autorisierung [9]. n8n zeigt beide Richtungen praktisch: Es kann als Host agieren (MCP-Client-Node verbindet n8n-Agenten mit fremden Servern [10]) und als Server auftreten (der MCP-Server-Trigger exponiert eigene Workflows als Werkzeuge [11], und der eingebaute MCP-Server lässt dich Workflows per Chat oder Coding-Agent bauen und ausführen [12]).
3. Werkzeuge lesen, Rechte schätzen
Ein Server meldet seine Werkzeuge mit Beschreibungen. Genau diese Beschreibungen sind Teil der Angriffsfläche: Invariant Labs dokumentierte "Tool Poisoning Attacks" - bösartige Anweisungen in Tool-Beschreibungen, gegen die "Anthropic and OpenAI, workflow automation systems like Zapier and MCP clients like Cursor" anfällig waren [13]. Die praktische Konsequenz steht in der offiziellen Local-Security-Anleitung: Ein lokaler MCP-Server "inherits your environment variables, can read anything your account can read - SSH keys, cloud credentials, browser profiles" [14]. Bevor du einen neuen Server anbindest, liest du, welche Werkzeuge er exponiert und welche Rechte der Server-Prozess bekommt.
4. Einwilligung und Ausführung trennen
Der Host fragt bei Werkzeugaufrufen; der Server führt aus. Wie trennscharf das ist, hängt von deinem Client ab. Die nüchternste Formulierung stammt aus einem Hacker-News-Kommentar: Im Solo-Modus mit lokalen Secrets sind die Anforderungen andere als im Team-Betrieb mit IT, geteilter Infrastruktur und Drittanbieter-Zugängen [15]. Die Community auf r/LocalLLaMA dreht sich praktisch die gleiche Frage um: Wie prüft man einen neuen Server, bevor er echte Secrets sieht - Antworten reichen von Sandbox über Minimalrechte-Konto bis read-only-Ersttest [16].
5. Authentifizierung, wenn der Server fern läuft
Die Spezifikation behandelt OAuth-2.1-Autorisierung mit eigenen Security-Considerations [17], und die Security-Best-Practices-Doku beschreibt die klassische Falle ("Confused Deputy") bei Proxy-Servern mit statischen Client-IDs [13]. Ein MCP-Server im Internet ohne Authentifizierung ist keine Konfiguration, sondern ein Vorfall: Ein auf Bluesky berichteter Fall beschreibt einen Bestell-Assistenten, dessen MCP-Server keine Auth hatte - jeder konnte refund_order direkt aufrufen [18]. Das BSI ordnet die verwandte Angriffsklasse (Indirect Prompt Injection) für dokumentbasierte LLM-Chats ein und stellt Basisschutz-Maßnahmen bereit [19].
Typische Fehler
- Alle Werkzeuge eines Servers freischalten, weil der Client fragt. Werkzeuge sind Rechte. Wer
delete,writeodersendnicht braucht, schaltet sie nicht frei. - Lokale Server mit vollem Nutzerkonto laufen lassen. Environment, SSH-Keys, Cloud-Credentials - alles erbt der Prozess [14]. Ein eigener Nutzer mit Minimalrechten kostet Minuten.
- Server aus der Registry ungeprüft installieren. Die Registry listet; sie auditiert nicht für dich [7]. Der Blick in den Quellcode oder die Werkzeugliste vor der ersten Ausführung ist der Standard, nicht die Ausnahme.
- "Self-hosted" mit "sicher" verwechseln. Ein selbst gehosteter Server ist deine Verantwortung - inklusive Updates, Auth und Rechtegrenzen. Der Verschlüsselungs-Check und der Selfhost-Starter ordnen den Rest des Stacks ein.
- MCP als Ersatz für Authentifizierung hinter dem Server. MCP regelt die Brücke, nicht die Rechte im Zielsystem - ein Datenbank-Server mit Lese-Rechten für alles gibt dem Agenten auch das.
Was es kostet
Das Protokoll selbst kostet nichts: Spezifikation und SDKs sind offen lizenziert [1][2]. Die realen Posten:
| Posten | Kosten | Anmerkung |
|---|---|---|
| MCP-Server lokal | 0 € | Eigenes Programm auf deinem Rechner, Rechtegrenze ist dein Nutzerkonto |
| MCP-Server fern | Serverkosten | Kleiner VPS reicht für die meisten Server; Betrieb ist deine Aufgabe |
| Werkzeuge mit MCP-Unterstützung | meist 0 € zusätzlich | n8n bündelt MCP-Nodes ab den Cloud-Starter-Tarifen [12][20] |
| Modell-Nutzung | pro Client/Tokens | MCP verändert daran nichts - der Client zahlt das Modell |
Eigene Rechnung: Für einen lokalen Server (Dateien, Notes, lokale Datenbank) sind die Kosten praktisch null - es dominieren die Modellkosten deines Clients. Ein fern laufender Server auf einem kleinen VPS liegt im Bereich der üblichen Selbsthost-Kosten; Details zur Einordnung stehen im Ratgeber eigene Cloud einrichten.
Der Ausstieg: Server austauschen statt Abhängigkeit aufbauen
Der eigentliche Vorteil des Standards zeigt sich beim Wechsel: Ein MCP-Server ist austauschbar, weil der Client-Code derselbe bleibt.
Option 1 - Server tauschen. Gefällt dir ein Tool-Server nicht (Wartung, Lizenz, Sicherheit), ersetzt du ihn durch einen anderen, der dieselben Werkzeuge anbietet. Die Referenz-Server und die Registry machen das zum Normalfall statt zur Migration [6][7].
Option 2 - Rechte zurückfahren. Der Wechsel muss nicht der Server sein: Werkzeuge einschränken, read-only erzwingen, Server-Prozess entprivilegieren [21][14]. In vielen Fällen ist das die bessere "Migration".
Option 3 - ganz ohne MCP. Für feste, wiederkehrende Abläufe ist ein Workflow-Werkzeug oft die ruhigere Wahl - n8n als selbst gehostete Option (Anbieterseite n8n) oder ein kleiner eigener Dienst. MCP lohnt sich dort, wo flexibler Agent-Zugriff auf wechselnde Werkzeuge der Punkt ist - nicht überall.
Was Nutzer berichten
Positiv (4): Der Launch-Thread auf Hacker News (872 Punkte, 258 Kommentare) dokumentiert die anfängliche Euphorie über eine echte Standardisierung [10]. Die Stiftungs-Überführung wurde überwiegend als Reifezeichen gelesen [5]. Praktiker berichten von kleinen, feingranularen Servern als Werkzeug, um genau die Rechte exponieren zu können, die Token-APIs nicht hergeben. Ein Team beschreibt, wie read-only-MCP-Server den Security-Review-Prozess von "blockiert" auf "durchgelassen" stellen (Hacker News, 05.06.2026).
Kritisch (3): Die Skepsis, MCP sei eine unnötige Abstraktion über einer guten API hinaus [10], ist weiterhin laut. Security-Forscher zeigen mit Tool Poisoning, dass Werkzeugbeschreibungen selbst zur Waffe werden können [13]. Und die Sicherheitsdiskussion auf HN und Reddit läuft auf dieselbe Formel hinaus: Solo-Modus-Denken reicht nicht, sobald Secrets und Team-Infrastruktur im Spiel sind [15][16].
Zählung gesamt: 4 positiv, 3 kritisch/mixed. Dasselbe Muster zieht sich durch die deutsche Presse-Berichterstattung: Integrationsbegeisterung und "so setzt man es richtig auf"-Anleitungen [4][8].
Weiterlesen
- OpenClaw Review auf cloudvergleich.net - OpenClaw ist eines der auffälligsten Agent-Frameworks mit MCP-Anbindung; die Sicherheitsseite des Frameworks behandelt der separate Ratgeber OpenClaw sicher selbst hosten.
- MCP-Dokumentation: Getting started - der offizielle Einstieg, wenn du selbst einen Server schreiben willst [2].
- Offizielles Server-Repository - Referenz-Implementierungen als Vorlage und als Vertrauensanker für erste Tests [6].
- MCP Security Best Practices - Angriffsvektoren und Gegenmaßnahmen aus erster Hand [21].
- BSI: Basisschutz gegen Indirect Prompt Injection - die amtliche Grundlage für die Angriffsklasse, die auch MCP-Werkzeuge betrifft [19].
- n8n und MCP - wenn du Agent-Zugriff in Workflows statt im Chat bauen willst [12].
- Lokale KI statt ChatGPT - was ein MCP-Server auf einem lokalen Modell-Stack verändert.
- KI-Chatbots ohne Big Tech - Einordnung, welche Clients und Anbieter bei Datenschutzfragen ernst zu nehmen sind.
Schritt für Schritt
- Einmal bauen, überall nutzen. Ein MCP-Server funktioniert mit jedem MCP-fähigen Client - die Doku listet Claude, ChatGPT, VS Code, Cursor und viele andere als unterstützende Clients [2].
- Ein neutraler Standard statt Herstellereigentum. Ende 2025 wurde MCP in die neue Agentic AI Foundation überführt - die Community hat das als Schritt zur Neutralität gelesen [5].
- Das Ökosystem ist eingezogen. Offizielles Referenz-Repository mit Servern für Dateisystem, Git, Datenbanken und Browser-Automation [6], ein offizielles Verzeichnis (Registry) für community-Server [7], und der deutsche Tech-Presse-Ticker der letzten Monate liest sich wie eine Integrationsliste: Datenbank-Tooling bei Google, Safari-Integration bei Apple, Praxis-Anleitungen in Computerwoche und heise [4][8].
Häufige Fragen
Was ist ein MCP-Server - in einem Satz?
Ein kleines Programm, das einem KI-Client standardisiert Werkzeuge, Daten und Workflows zur Verfügung stellt - nach dem offenen Model Context Protocol, damit derselbe Server mit Claude, ChatGPT, Coding-Agents und Automatisierungstools gleichermaßen funktioniert.
Wofür steht MCP?
Für Model Context Protocol. Anthropic hat das Protokoll im November 2024 als Open Source veröffentlicht; seit Ende 2025 liegt es bei der neutralen Agentic AI Foundation.
Brauche ich einen MCP-Server, um KI zu nutzen?
Nein. MCP lohnt sich erst, wenn ein Agent auf etwas Externes zugreifen soll - Dateien, Datenbanken, APIs, Workflow-Tools. Ein Chatbot ohne Werkzeuge braucht keinen MCP-Server.
Wie funktioniert ein MCP-Server technisch?
Er spricht JSON-RPC über stdio (lokal) oder HTTP/WebSocket (fern). Die Spezifikation unterscheidet Host (die KI-Anwendung), Client (die Verbindung pro Server) und Server (der Werkzeuganbieter); seit der Revision 2026-07-28 ist das Protokoll zustandslos.
Ist MCP sicher?
Als Protokoll so sicher wie die Konfiguration drumherum. Reale Risiken sind Tool Poisoning (bösartige Anweisungen in Tool-Beschreibungen), überprivilegierte Server ohne Authentifizierung und lokalen Servern, die deine Umgebungsvariablen erben. Das BSI behandelt die Verwandtschaft zum Prompt Injection als eigenes Thema.
Wie baut man einen eigenen MCP-Server?
Am schnellsten über die offiziellen SDKs oder generisch aus einer OpenAPI-Beschreibung. Für den ersten Schritt reicht ein read-only-Server mit einem Werkzeug; die Referenz-Server im offiziellen Repository sind gute Vorlagen.
Was kostet ein MCP-Server?
Das Protokoll und die SDKs sind kostenlos und meist open source. Kosten entstehen durch Serverbetrieb, wenn der Server fern läuft, und durch die Modell-Nutzung des Clients. Viele Werkzeuge bündeln MCP meanwhile gratis - n8n etwa hat einen eingebauten MCP-Server ab dem Cloud-Starter-Tarif.
Was ist der Unterschied zwischen MCP und einer API?
Eine API braucht pro Client eine eigene Integration; MCP definiert die Integration einmal auf Client-Seite. Ein MCP-Server kann trotzdem intern auf APIs zugreifen - er ist die standardisierte Brücke, kein Ersatz für das, was dahinter passiert.
Quellen
- Anthropic - Introducing the Model Context Protocol - anthropic.com – abgerufen 2026-11-17
- MCP Docs - Getting started / Intro - modelcontextprotocol.io – abgerufen 2026-11-17
- MCP-Spezifikation 2026-07-28 - Architecture - modelcontextprotocol.io – abgerufen 2026-11-17
- heise online - MCP in der Praxis (27.08.2026) - heise.de – abgerufen 2026-11-17
- Hacker News - Model Context Protocol (Launch) - news.ycombinator.com – abgerufen 2026-11-17
- Offizielles Referenz-Server-Repository - github.com – abgerufen 2026-11-17
- Offizielles MCP Registry - registry.modelcontextprotocol.io – abgerufen 2026-11-17
- Google News (DE) - MCP-Pressticker - news.google.com – abgerufen 2026-11-17
- MCP Docs - Local Server Security - modelcontextprotocol.io – abgerufen 2026-11-17
- n8n Docs - MCP Client Node - docs.n8n.io – abgerufen 2026-11-17
- n8n Docs - MCP Server Trigger Node - docs.n8n.io – abgerufen 2026-11-17
- n8n Docs - Use n8n MCP server - docs.n8n.io – abgerufen 2026-11-17
- MCP Docs - Security Best Practices - modelcontextprotocol.io – abgerufen 2026-11-17
- Invariant Labs - MCP Tool Poisoning Attacks - invariantlabs.ai – abgerufen 2026-11-17
- Docker Blog - MCP Security: A Developer's Guide - docker.com – abgerufen 2026-11-17
- Hacker News Kommentar - Solo-Mode-Fehlverständnis - news.ycombinator.com – abgerufen 2026-11-17
- MCP-Spezifikation - Authorization Security Considerations - modelcontextprotocol.io – abgerufen 2026-11-17
- Bluesky - Vorfallbericht: MCP-Server ohne Auth (refund_order) - bsky.app – abgerufen 2026-11-17
- BSI - Basisschutz gegen Indirect Prompt Injection - bsi.bund.de – abgerufen 2026-11-17
- Archiv-Sicherung - n8n-Preisseite (MCP-Nodes im Tarif) - web.archive.org – abgerufen 2026-11-17
- Hacker News - MCP goes to Agentic AI Foundation - news.ycombinator.com – abgerufen 2026-11-17
- r/LocalLLaMA - MCP-Server vor Secrets prüfen - reddit.com – abgerufen 2026-11-17
- Archiv-Sicherung - Anthropic-MCP-Ankündigung - web.archive.org – abgerufen 2026-11-17