OpenClaw sicher selbst hosten - Gateway härten
Gateway auf loopback binden, Auth erzwingen, Sandbox aktivieren, Fernzugriff ohne offene Ports - so wird ein selbst gehosteter OpenClaw-Agent kein offenes Tor.
OpenClaw ist local-first gedacht, aber die Standardinstallation wird schnell erreichbar: Docker bindet den Gateway automatisch auf alle Schnittstellen, und zwei 2026er-Lücken (CVE-2026-25253, CVE-2026-33579) haben gezeigt, was dann passiert. Sicher heißt: Version auf 2026.3.28 oder neuer, loopback-Bind mit Token, kein Port-Forward - Fernzugriff über Tailscale oder Pangolin - plus Sandbox, Tool-Deny-Liste und Disziplin bei Pairing und Secrets.
OpenClaw ist das zurzeit auffälligste Open-Source-Framework für persönliche KI-Agenten [1]. Es läuft auf deinem Rechner oder Server, bedient Messenger-Kanäle und ruft Werkzeuge auf - und genau diese Kombination aus Rechten und Erreichbarkeit macht die Absicherung zum Hauptthema. Die gute Nachricht: Die Dokumentation hält eine gehärtete Referenzkonfiguration bereit, und die zwei relevanten Sicherheitslücken von 2026 sind in konkreten Versionen gefixt.
Warum das passiert ist
OpenClaw beschreibt sich selbst als "local-first agent infrastructure for trusted operators" und sagt offen, dass es nicht als Sicherheitsgrenze zwischen feindlichen Nutzern gebaut ist [1]. Jeder, der einen Agenten bedienen kann, kann ihn zu allem bringen, was der Agent darf. Das heißt umgekehrt: Wer die Grenzen nicht selbst zieht, hat keine.
2026 gab es zwei Lücken, die dieses Prinzip konkret gemacht haben:
- CVE-2026-25253: Versionen vor 2026.1.29 lasen eine
gatewayUrlaus einem Query-String und bauten ohne Nachfrage eine WebSocket-Verbindung auf - inklusive Token-Weitergabe. CVSS 3.1: 8.8 (High), Angriffsvektor Netzwerk [2]. - CVE-2026-33579 / GHSA-hc5h-pmr3-3497: Kritisch eingestuft; betroffen waren Versionen bis 2026.3.24, gepatcht ab 2026.3.28. Ein Aufrufer mit Pairing-Rechten, aber ohne Admin-Rechte, konnte ein Gerät mit breiteren Rechten (inklusive Admin) freigeben [3][4].
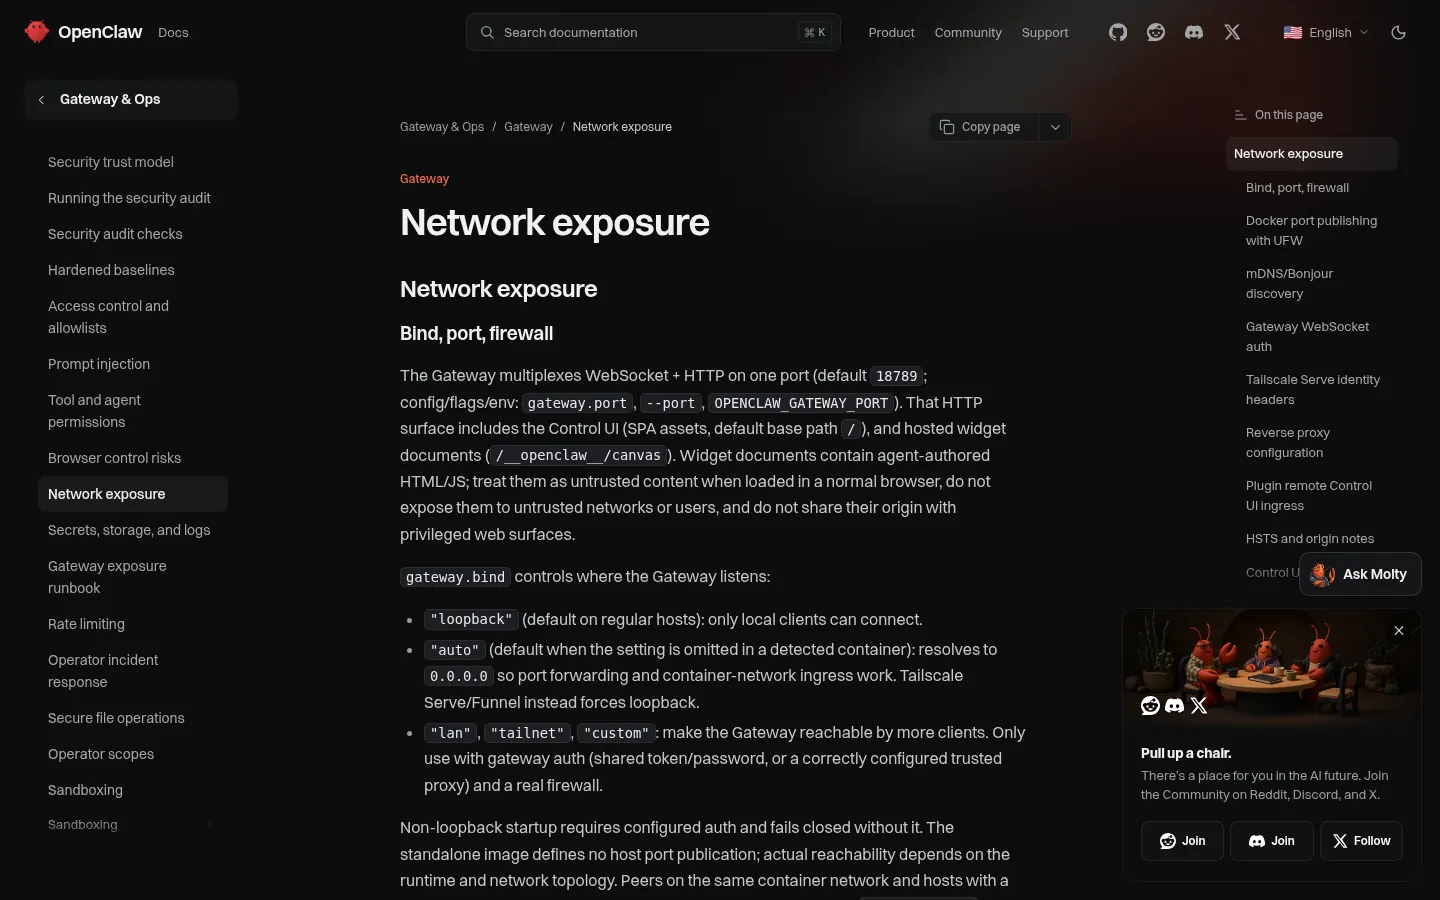
Dazu kommt die Erreichbarkeitsfrage. Die Community zählte im Herbst 2026 rund 500.000 offen erreichbare OpenClaw-Instanzen im Internet; einer dieser Datensätze soll auf BreachForums verkauft worden sein - die Zahl stammt aus einem Scan-Report, den Teile der Community für übertrieben halten, aber die Richtung stimmt [5]. Der Grund dafür steht in der Doku: Auf normalen Hosts bindet der Gateway default auf loopback, in Containern jedoch auf "auto" - und das löst zu 0.0.0.0 auf, damit Port-Forwarding funktioniert [6]. Wer den Container startet und den Port published, hat den Gateway je nach Firewall-Konfiguration fürs halbe Internet geöffnet, ohne eine Zeile geändert zu haben.
So löst du es jetzt - Schritt für Schritt
1. Version prüfen und aktualisieren
Prüfe zuerst die installierte Version gegen die beiden Schwellen: Vor 2026.1.29 ist CVE-2026-25253 relevant, vor 2026.3.28 die Pairing-Eskalation [2][4]. Update über den normalen Installer oder im Compose-Setup via Image-Zug; danach openclaw doctor --fix, das auch Reste alter Pairing-Daten aufräumt [7]. Wer beim Update zögert, sollte mindestens die beiden anderen Schritte (Bind, Firewall) jetzt ziehen.
2. Auf loopback binden und Auth erzwingen
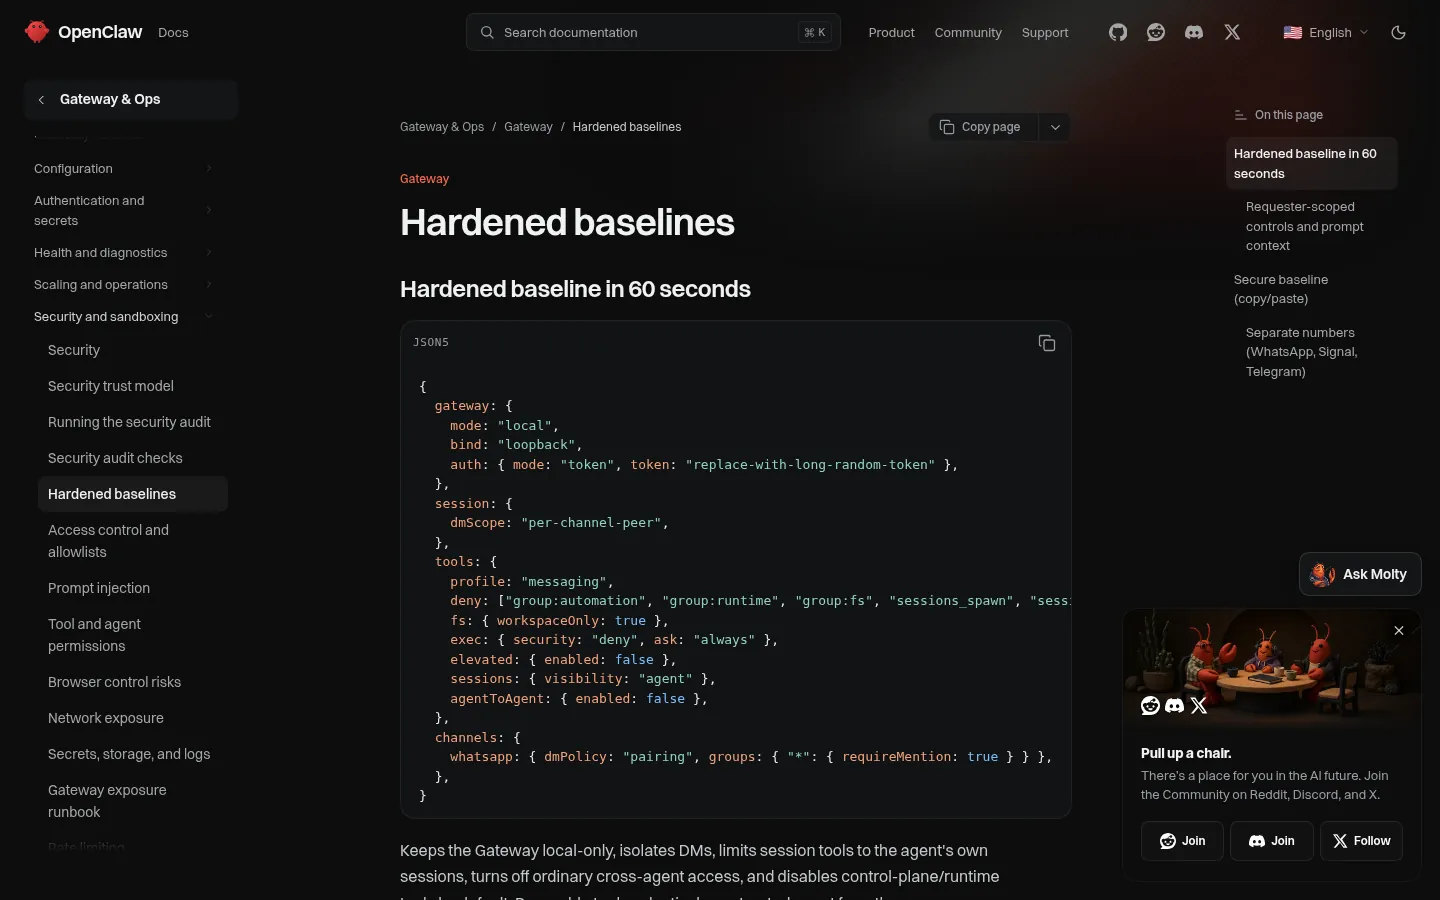
Die Doku hält eine "Hardened baseline" bereit, die in 60 Sekunden übernommen ist: bind: "loopback", Auth über ein langes Zufalls-Token, Session-Scope pro Kanalpartner, Werkzeugprofil "messaging" mit Deny-Liste, Dateisystem auf den Workspace begrenzt, Ausführung verweigert [8]. Zwei Eigenschaften machen das Setup tragfähig: Ohne konfigurierte Auth startet ein nicht-loopback-Gateway gar nicht erst ("fails closed"), und Docker-Container mit bind: auto musst du bewusst auf loopback zurückstellen [6].
3. Ports und Firewall von außen prüfen
Von innen fühlt sich alles sicher an - prüfe von außen. Port-Scan auf die öffentliche IP (nmap -sT -p 1-65535 <ip>), Cloud-Firewall des Anbieters kontrollieren. Wichtig bei Docker: Published Ports laufen durch Dockers eigene Forwarding-Ketten, nicht durch die normalen UFW-Regeln; die Doku empfiehlt, Deny-Regeln in die DOCKER-USER-Kette zu schreiben und danach mit iptables -S DOCKER-USER zu verifizieren [6]. Grundlage dafür ist das Docker-Sicherheitsmodell selbst: Namespaces isolieren Prozesse, aber der Daemon und die Konfiguration bleiben eigene Angriffsflächen [9].
4. Fernzugriff ohne offene Ports
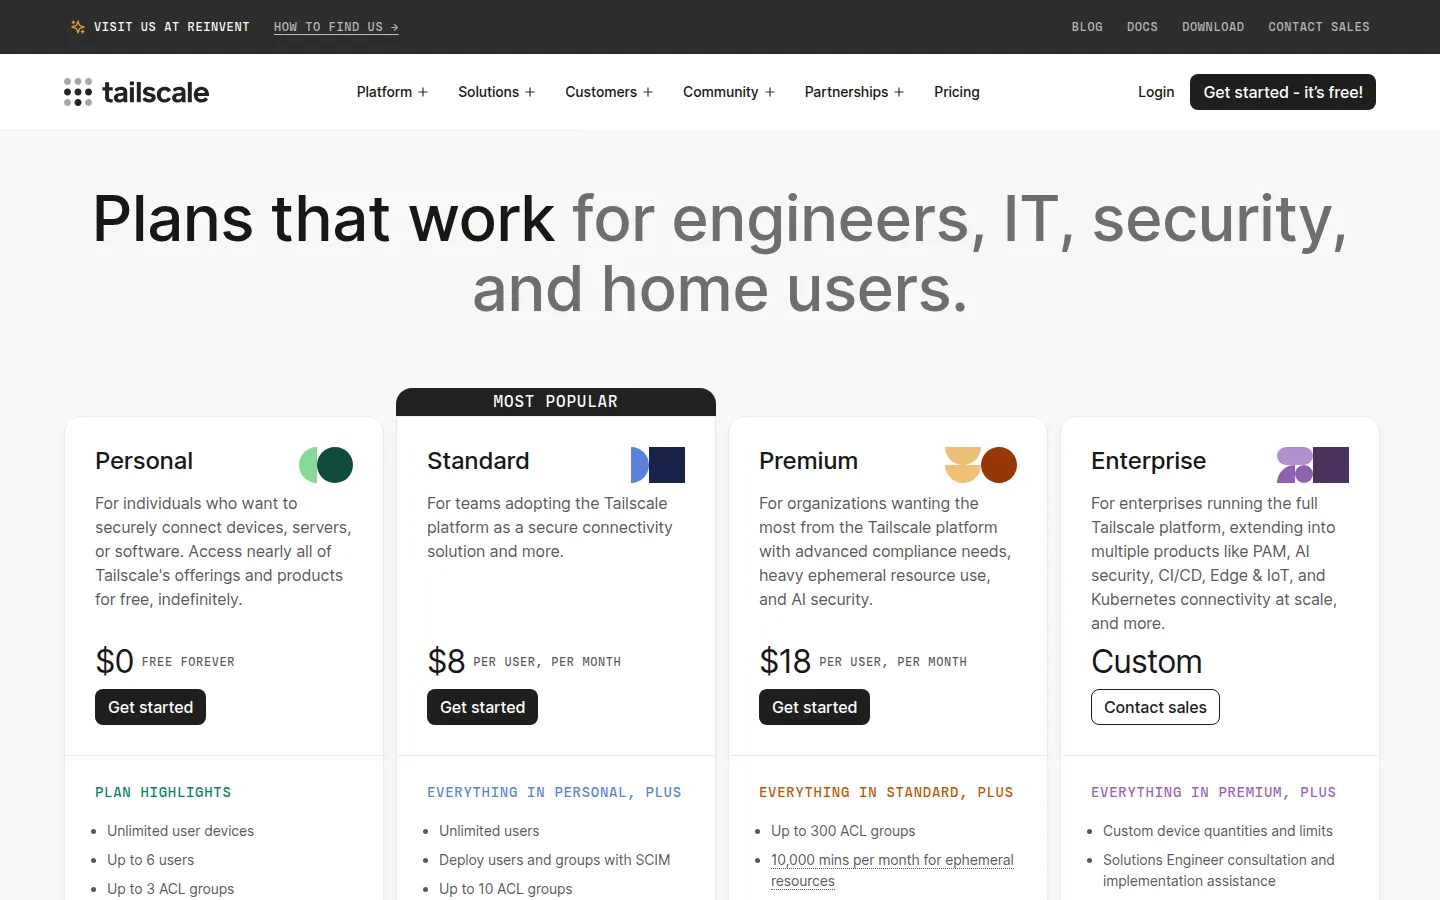
Der Weg, den die Doku selbst empfiehlt: Tailscale Serve statt LAN-Bind - der Gateway bleibt auf loopback, Tailscale liefert HTTPS, Routing und Identity-Header [10]. Für öffentliche Erreichbarkeit gibt es den Funnel-Modus, der ein geteiltes Passwort verlangt. Wer keine US-jurisdizierten Komponenten will, nutzt stattdessen Pangolin - eine open-source-Zugriffsplattform, die "ohne etwas dem öffentlichen Internet auszusetzen oder ein ganzes Netzwerk per Legacy-VPN aufzuspannen" arbeitet und jede Zugriffentscheidung an Identität knüpft [11]. Für die rein private Nutzung reicht der Tailscale Personal-Tarif, der dauerhaft kostenlos ist (bis zu 6 Nutzer, unbegrenzte Geräte) [12]. Der Selfhost-Starter hilft, den ganzen Stack (Server, Tunnel, Backups) einzuplanen.
5. Sandbox einschalten, Werkzeuge drosseln
Sandboxing ist standardmäßig aus - du musst es bewusst aktivieren; die Doku benennt selbst die Grenze ("not a perfect security boundary"), nennt aber den realen Nutzen: Filesystem- und Prozesszugriff werden massiv eingeschränkt, wenn das Modell etwas Dummes tut [13]. Dazu die Werkzeugseite: gateway, cron, sessions_spawn, sessions_send gehören für jeden Agenten, der mit fremden Inhalten arbeitet, auf die Deny-Liste; das gateway-Tool bleibt Owner-only, weil Config-Lesen Secrets und Host-Topologie preisgeben können [14].
6. Pairing und Freigaben diszipliniert behandeln
Das Pairing-System hat zwei Ebenen: Device-Pairing (5-Minuten-Frist für Anfragen) und Capability-Approvals, die so lange ausstehen, bis du sie explizit freigibst [7]. Genau dieser Mechanismus war das Ziel von CVE-2026-33579 - ein Pairing-Recht reichte, um Admin-Rechte zu vergeben [3]. Nach dem Update gilt die Regel umgekehrt: Freigaben nur für Geräte, die du kennst, Auto-Approve für lokale Pairings aus lassen [6].
7. Anbindung und Secrets sauber halten
Zwei Fehlermuster aus der Community: Wer den Agenten über ein Modell-Abo statt über API-Keys betreibt, hat keine belastbare Betriebsgrundlage - die Drossel kam ohne Vorlauf [15]. Und wer Secrets (Modell-Keys, OAuth-Tokens) im Agent-Dateisystem liegen lässt, macht jeden Prompt-Injection-Erfolg direkt zu einem Credential-Verlust: Jede Quelle, die der Agent liest, ist ein Angriffsvektor, auch E-Mails und Anhänge [16]. Das BSI beschreibt dieselbe Klasse als "Indirect Prompt Injection" und hat eine Basisschutz-Publikation mit konkreten Maßnahmen dazu veröffentlicht [17]. Passend dazu: den Verschlüsselungs-Check für alles, was auf dem Host liegt.
Typische Fehler
- Container gestartet, Port published, nichts gedacht.
bind: auto+-p 18789:18789+ fehlende DOCKER-USER-Regel = offener Gateway [6]. - "Loopback reicht" - hinter einem Proxy. Ein unkonfigurierter Loopback-Proxy auf demselben Host wird bei Gateway-authentifizierten Routen abgewiesen; ohne
gateway.trustedProxieskann eine weitergeleitete Verbindung nicht als lokal gelten [6]. - Auto-Approve für lokale Pairings stehen gelassen. Genau die Klasse von Rechte-Erweiterung, die CVE-2026-33579 ausnutzte [3][7].
- Sandbox "später" aktiviert. Ohne Sandbox läuft Werkzeug-Ausführung mit den Rechten des Gateway-Prozesses auf dem Host [13].
- Abo statt API-Key. Funktioniert, bis der Anbieter drosselt - dann steht der Agent still [15].
- E-Mails/Anhänge als harmlose Eingaben behandelt. Prompt-Injection braucht keine öffentlichen DMs; jedes gelesene Dokument kann Anweisungen tragen [16][17].
Was es kostet
Die Absicherung selbst kostet fast nichts - sie kostet Zeit:
- Software: OpenClaw (MIT) und die gehärtete Konfiguration sind gratis [1][8].
- Fernzugriff: Tailscale Personal ist dauerhaft 0 € (bis 6 Nutzer, unbegrenzte Geräte) [12]; Pangolin als self-hosted Open-Source ebenfalls [11].
- Server: bleibt derselbe wie vorher - Sandbox-Container laufen auf demselben Host [9][13].
- Zeit: realistisch 1-2 Stunden Ersteinrichtung plus monatlich 15-30 Minuten für Updates und Port-Check.
Eigene Rechnung auf Basis von [12], [11]: über fünf Jahre also 0-60 € Infrastruktur-Zusatz. Die eigentliche Kostenstelle ist die Modell-Nutzung: Golem zitierte für den OpenClaw-Gründer "zehn Millionen Dollar an Token im Monat" - als Extremeindruck, aber die Größenordnung erklärt, warum Modell-Kosten und nicht Sicherheits-Infrastruktur der dominante Posten sind [18].
Der Ausstieg: aufstocken oder wechseln
Option 1 - gehärtet weitermachen (Empfehlung bei Einzelbetrieb). Update-Zyklus, loopback, Tailscale/Pangolin, Sandbox, Tool-Deny-Liste. Fünf-Jahres-Infrastrukturkosten: rund 0-100 € (eigene Rechnung auf Basis von [11], [12]). Aufwand bleibt dauerhaft da: Updates, Firewall-Checks, Pairing-Hygiene.
Option 2 - Sandbox-first-Variante. Projekte wie NanoClaw setzen an der größten Schwachstelle an und laufen den Agenten vollständig in Containern statt auf dem Gateway-Host [19]. Das ist keine offizielle Lösung, sondern Community-Infrastruktur - für tinkerfreudige Betreiber ein ehrlicher Weg, die Angriffsfläche zu verkleinern.
Option 3 - weniger Agent, mehr Workflow. Nicht jeder Anwendungsfall braucht einen autonomen Agenten mit Gateway. Automatisierungen mit klaren Auslösern und Schritten - etwa selbst gehostetes n8n (Anbieterseite n8n) - sind einfacher abzusichern, weil nichts auf unvorhergesehene Eingaben reagiert. Für Nachricht-Antworten mit festen Regeln ist das oft die ruhigere Wahl.
Option 4 - der Agent aufs Minimum. Ein kleinerer Agent ohne Dateisystem-Rechte, ohne Ausführungswerkzeuge, nur für Lese- und Antwortaufgaben, reduziert die Schadenshöhe auf fast null - der KI-Chatbot-Vergleich hilft bei der Einordnung, was dabei an Datenschutz-Trade-offs bleibt.
Was Nutzer berichten
Die Rückmeldungen aus Reddit, Hacker News und X zeichnen ein einheitliches Bild: Die Software ist mächtig, die Defaults sind gefährlich, die Absicherung ist machbar.
Negativ (4): Die Zählung von ~500.000 offenen Instanzen und der BreachForums-Verkauf sorgten für die größte Diskussion des Herbstes [5]. Die CVE-Checkliste der Community nannte als Sofortmaßnahmen Update und localhost-Bind [20]. Nutzer mit Claude-Abo-Anbindung standen plötzlich ohne Agent da [15]. Und auf X kursierte die Beobachtung, dass "jedem Onkel von nebenan" OpenClaw installiert wird - ohne jedes Sicherheitsbewusstsein (X, 16.11.2026).
Positiv/mixed (3): Ein unabhängiges Security-Assessment wurde auf Hacker News ausführlich diskutiert - Kritik an Defaults, aber Anerkennung für die dokumentierte Disclosure-Policy [21]. Ein zweiter Test berichtete von 80 % Hijacking-Erfolg selbst an einem "gehärteten" Agenten - Ambivalenz zwischen Alarm und Methoden-Zweifel [22]. NanoClaw zeigt, dass die Community eigene Sandbox-Antworten baut [19].
Zählung gesamt: 4 negativ, 3 positiv/mixed. Der Schmerzpunkt "offene Instanz" taucht in drei unabhängigen Berichten auf - deshalb steht der Port-Check (Schritt 3) oben im Ablauf und nicht am Ende.
Weiterlesen
- OpenClaw Review auf cloudvergleich.net - die Einordnung des Frameworks mit Faktenblatt, Quellen und Bewertung; dieser Ratgeber ist die Vertiefung der Sicherheitsseite.
- die Übersichtsseite Gateway security der OpenClaw-Doku (docs.openclaw.ai) mit Audit-Checks und Incident-Runbook; der offizielle Einstiegspunkt für Betreiber.
- eigene Cloud einrichten - die Grundlagen des Selbstbetriebs (Server, Tunnel, Backups), auf denen dieses Setup aufbaut.
- BSI: Indirect Prompt Injection - die amtliche Grundlage für den Angriffsvektor, der auch Agenten-Kanäle betrifft [17].
- Docker Engine security - das Referenzmodell, auf dem die Sandbox- und Firewall-Entscheidungen stehen [9].
- Pangolin Docs - die self-hosted Alternative zu offenen Ports, inklusive Quick-Install-Guide [11].
- aktuelle CVE-Lage im NVD prüfen (Suche nach OpenClaw), bevor man eine Version einfriert [2][4].
- Lokale KI statt ChatGPT - wenn der Agent lokal ohne Cloud-Modell laufen soll, ändert das die Kosten- und Absicherungslage.
Häufige Fragen
Was ist OpenClaw überhaupt?
Ein Open-Source-Framework für lokale KI-Agenten, die auf deinem Rechner oder Server laufen, Nachrichtenkanäle bedienen und Werkzeuge aufrufen. Die Installer nennen es "local-first agent infrastructure"; der Betreiber ist der Eigentümer des Agents, nicht ein Cloud-Dienst.
Wie sicher ist OpenClaw wirklich?
Die Software hat ein ehrliches Trust-Modell: Sie ist für einzelne, vertrauenswürdige Betreiber gebaut, nicht als Grenze zwischen feindlichen Nutzern. Sicher wird sie erst durch dein Setup - loopback-Bind, Token-Auth, Sandbox, Tool-Grenzen - und durch zügige Updates nach Sicherheitslücken.
Ist OpenClaw kostenlos?
Die Software steht unter MIT-Lizenz und kostet nichts. Kosten entstehen für den Server, die Modell-API (Tokens) und die Zeit, die Absicherung und Pflege braucht. Wer ein Modell-Abo statt API-Keys anbindet, zahlt mit Unzuverlässigkeit statt mit Geld.
Muss ich das Gateway ins Internet stellen, damit der Agent per Handy antwortet?
Nein. Die Nachrichtenkanäle (WhatsApp, Telegram, Signal) verbinden sich ausgehend oder über die Kanal-APIs - der Gateway selbst bleibt auf loopback. Fernzugriff aufs Control-UI läuft über Tailscale Serve oder Pangolin statt über ein offenes Port-Forward.
Wie finde ich heraus, ob meine Instanz offen ist?
Von außen prüfen, nicht von innen: Port-Scan auf dem Server von einem anderen Gerät aus (nmap) und in der Cloud-Firewall des Anbieters nachsehen. Docker-Publishing (-p 18789:18789) umgeht klassische UFW-Regeln - die Kontrolle gehört in die DOCKER-USER-Kette.
Was macht die Sandbox, und warum ist sie standardmäßig aus?
Sie verlagert die Werkzeug-Ausführung in einen Container (Docker, Podman, SSH-Backend), damit ein Fehlverhalten des Modells nicht direkt auf deinem Host landet. Standardmäßig ist sie aus - du musst sie bewusst einschalten; sie ist kein perfekter Schutz, aber ein echter Begrenzer.
Wie oft muss ich OpenClaw aktualisieren?
Nach jedem kritischen Advisory sofort, sonst mindestens monatlich. Die 2026er-Lücken wurden innerhalb von Tagen gepatcht - aber nur wer die Version aktiv zieht, hat etwas davon. Ein Update-Termin im Kalender gehört zum Betrieb wie beim Rest der eigenen Cloud.
Quellen
- OpenClaw SECURITY.md (Trust-Modell) - GitHub – abgerufen 2026-11-17
- NVD - CVE-2026-25253 - nvd.nist.gov – abgerufen 2026-11-17
- GitHub Advisory GHSA-hc5h-pmr3-3497 - github.com – abgerufen 2026-11-17
- NVD - CVE-2026-33579 - nvd.nist.gov – abgerufen 2026-11-17
- r/selfhosted - ca. 500.000 offene Instanzen - reddit.com – abgerufen 2026-11-17
- OpenClaw Docs - Network exposure - docs.openclaw.ai – abgerufen 2026-11-17
- OpenClaw Docs - Node pairing - docs.openclaw.ai – abgerufen 2026-11-17
- OpenClaw Docs - Hardened baselines - docs.openclaw.ai – abgerufen 2026-11-17
- Docker Docs - Docker Engine security - docs.docker.com – abgerufen 2026-11-17
- OpenClaw Docs - Tailscale Serve/Funnel - docs.openclaw.ai – abgerufen 2026-11-17
- Pangolin Docs - Introduction - docs.pangolin.net – abgerufen 2026-11-17
- Tailscale Pricing (Personal) - tailscale.com – abgerufen 2026-11-17
- OpenClaw Docs - Sandboxing - docs.openclaw.ai – abgerufen 2026-11-17
- OpenClaw Docs - Tool and agent permissions - docs.openclaw.ai – abgerufen 2026-11-17
- r/selfhosted PSA - Claude-Abo-Anbindung gedrosselt - reddit.com – abgerufen 2026-11-17
- OpenClaw Docs - Prompt injection - docs.openclaw.ai – abgerufen 2026-11-17
- BSI - Basisschutz gegen Indirect Prompt Injection - bsi.bund.de – abgerufen 2026-11-17
- Google News (DE) - OpenClaw-Pressticker - news.google.com – abgerufen 2026-11-17
- Hacker News - NanoClaw Sandbox-Variante - news.ycombinator.com – abgerufen 2026-11-17
- r/selfhosted - CVE-2026-25253-Checkliste - reddit.com – abgerufen 2026-11-17
- Hacker News - OpenClaw Security Assessment - news.ycombinator.com – abgerufen 2026-11-17
- Hacker News - 80 % Hijacking an gehärtetem Agent - news.ycombinator.com – abgerufen 2026-11-17
- Archiv-Sicherung - OpenClaw Docs Hardened baselines - web.archive.org – abgerufen 2026-11-17
- Archiv-Sicherung - OpenClaw Docs Network exposure - web.archive.org – abgerufen 2026-11-17